SOC en Microsoft Defender: XDR, SIEM e IA en un solo portal

El SOC en Microsoft Defender estrena modelo justo cuando octubre celebra el Mes Europeo de la Ciberseguridad. Es un buen momento para revisar cómo trabajan los equipos de seguridad. Muchos centros de operaciones todavía combinan herramientas, datos y flujos que no se hablan entre sí. En consecuencia, los analistas saltan de una consola a otra y pierden contexto en cada investigación. Mientras tanto, los atacantes ya usan la IA para moverse más rápido. Ante este escenario, Microsoft propone un nuevo modelo operativo que reúne la protección y las operaciones de seguridad en un único portal. A continuación explicamos qué es el SOC integrado, qué incluye para las empresas con Microsoft 365 E5 y E7 y cómo encaja con Sentinel.
¿Qué es el SOC integrado (ISOC) en Microsoft Defender?
El 23 de septiembre de 2026, Microsoft anunció la vista previa pública del Integrated Security Operations Center (ISOC). Es decir, un SOC en Microsoft Defender que reúne XDR, SIEM, inteligencia de amenazas, automatización e IA en el mismo portal. Hasta ahora, unificar las operaciones exigía conectar Sentinel a Defender. También obligaba a tomar decisiones de arquitectura sobre espacios de trabajo y a asumir un modelo de costes basado en la ingesta. Con ISOC, las capacidades SIEM llegan directamente a la consola que el equipo ya utiliza. Además, los clientes elegibles empiezan a verlas sin ninguna configuración adicional.
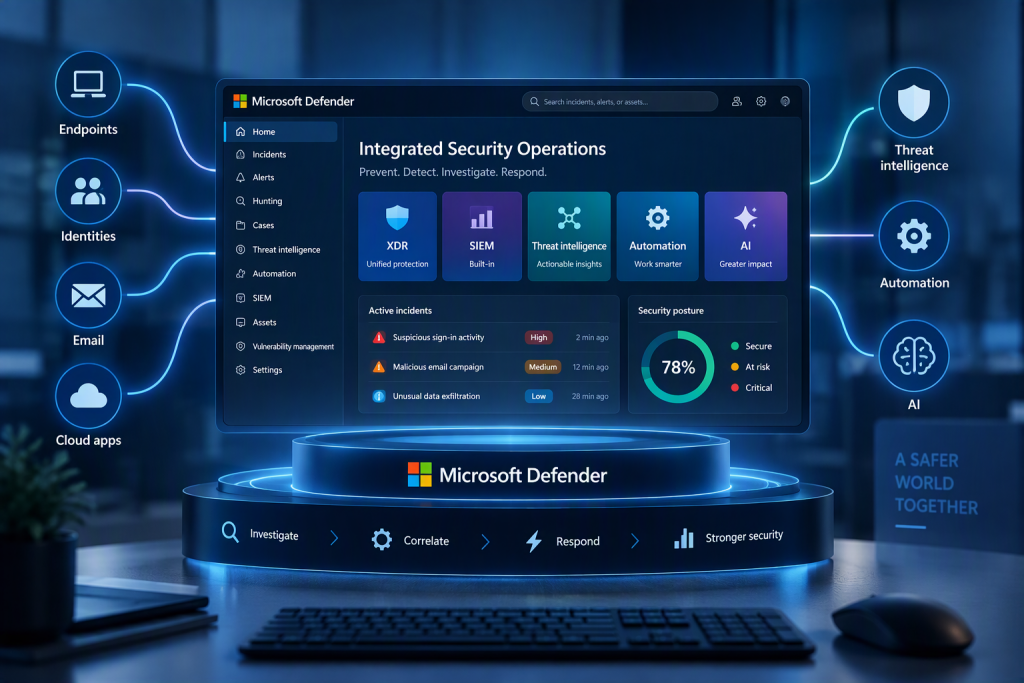
Conviene aclarar que ISOC no es un producto nuevo ni requiere una licencia propia. Microsoft lo plantea como un beneficio que amplía el valor de Microsoft Defender Suite, Microsoft 365 E5 y Microsoft 365 E7. Su base son los datos de seguridad que ya genera el ecosistema Defender, como endpoints, identidades, correo y aplicaciones en la nube. Sobre esa base, el analista investiga, correlaciona y responde sin cambiar de herramienta. Por otro lado, Microsoft habla de un ciclo de protección integrado. La telemetría, la exposición y la inteligencia de amenazas alimentan directamente los controles de Defender, como la interrupción automática de ataques en curso.
Qué incluye el SOC en Microsoft Defender para clientes E5 y E7
En esta primera fase, el SOC en Microsoft Defender se dirige a clientes con Microsoft Defender Suite, Microsoft 365 E5 o E7. Además, no deben tener activo un espacio de trabajo de Sentinel. Para ellos, la vista previa incluye estas ventajas:
- Retención incluida. Los datos de Defender se conservan 30 días sin coste adicional. Microsoft ampliará ese plazo a 90 días a partir del 15 de noviembre de 2026.
- Capacidades SIEM sin espacio de trabajo. Gestión de casos, workbooks, reglas de automatización mejoradas y generación de playbooks en lenguaje natural.
- Más de 500 conectores. Para incorporar fuentes externas hace falta un espacio de trabajo ISOC vinculado a una suscripción de Azure. Desde el 1 de octubre, esos datos se facturan a 2,40 $/GB, mientras que los datos nativos de Defender no pagan ingesta.
- Sin cambios para los clientes de Sentinel. Las organizaciones que ya trabajan con Microsoft Sentinel siguen igual y, de momento, quedan fuera de esta fase.
Por ejemplo, un equipo con E5 puede abrir un caso y documentar la investigación. Después, basta con describir la respuesta en lenguaje natural para que Defender genere el playbook. Eso sí, 30 o 90 días sirven para evaluar el servicio, pero no sustituyen una política de retención corporativa.
Sentinel, data lake y el futuro del SOC
La llegada de ISOC confirma una convergencia que lleva meses en marcha. Microsoft ampliará el SIEM dentro del SOC en Microsoft Defender, mientras Sentinel abandona el portal de Azure. En concreto, la gestión de Sentinel en el portal de Azure termina el 31 de marzo de 2027. A partir de esa fecha, Sentinel solo estará disponible en el portal de Defender. Por ello, si tu organización todavía trabaja desde Azure, conviene planificar ya la transición en lugar de apurar el plazo.
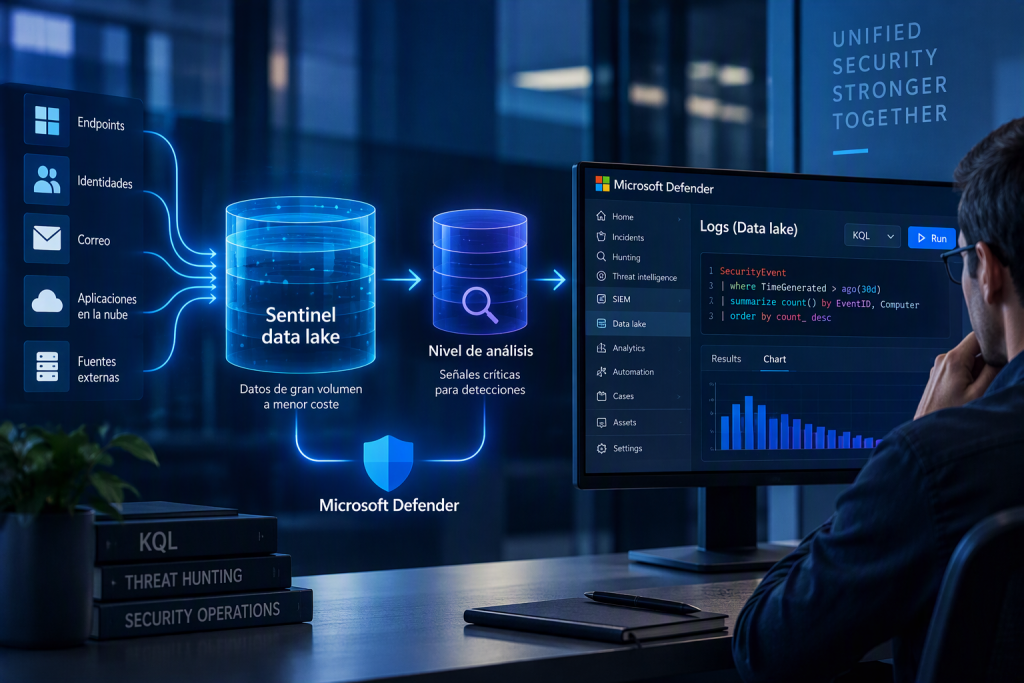
El otro pilar es el data lake de Sentinel, cuya incorporación se gestiona ya desde el propio portal de Defender. Su lógica es sencilla: los registros de mucho volumen y poco valor inmediato van al nivel de lago, con un coste menor. En cambio, el nivel de análisis se reserva para las señales críticas. Además, los analistas pueden lanzar consultas KQL sobre el data lake para investigar datos históricos. Si encuentran algo relevante, lo promueven al nivel de análisis para crear detecciones. Para el CISO, la conclusión es clara: el SOC del futuro será un único portal con datos por niveles y agentes de IA. Preparar hoy los equipos y la arquitectura de datos evitará decisiones precipitadas en 2027.
Lidera con Gadesoft tu SOC en Microsoft Defender
Un portal único simplifica la operación, pero no sustituye el conocimiento del equipo. El SOC en Microsoft Defender exige analistas capaces de investigar incidentes, automatizar respuestas y gestionar datos en varios niveles. Por eso, la formación es la mejor forma de aprovechar una capacidad que muchas empresas con E5 ya tienen incluida. Para los analistas del día a día está el curso SC-5004 Defend against cyberthreats with Microsoft Defender XDR. Su temario cubre la gestión de incidentes y la caza de amenazas con KQL. Asimismo, el curso SC-5001 Configure SIEM security operations using Microsoft Sentinel cubre conectores, reglas de análisis y automatización.
Para una visión completa, el Programa Avanzado en Seguridad Microsoft cubre protección, cumplimiento normativo y gestión de identidades con un enfoque práctico. También puedes leer cómo la IA transforma el SOC en nuestro artículo sobre inteligencia artificial en ciberseguridad. Otro buen complemento son los nuevos agentes de Security Copilot. Como Microsoft Training Services Partner, Gadesoft adapta cada itinerario al nivel de madurez de tu equipo de seguridad. Muchas de estas formaciones pueden bonificarse a través de FUNDAE. Aprovecha el Mes de la Ciberseguridad y contacta con nosotros para preparar a tu SOC antes de la transición de 2027.
Noticias relacionadas
SOC en Microsoft Defender: XDR, SIEM e IA en un solo portal

Novedades Copilot: lo que nos ha dejado septiembre de 2026

Fin de soporte de Office 2021: qué cambia el 13 de octubre

Frontier Firm: qué es y cómo convertir tu empresa en una

OneDrive Copilot: cómo organizar y encontrar tus archivos con inteligencia artificial

El nuevo Copilot de Microsoft: qué son Home, Code y Autopilot

Azure Local: la nube híbrida en tu propia infraestructura

Certificación AI-102: qué cambia y cómo continuar con AI-103

Microsoft 365 Backup cómo proteger tus datos frente a la pérdida y el mal uso